
400-7788-160

与一般信息系统相比,城市生命线(燃气、供水、排水、桥梁) 监测数据 具有高敏感性、高实时性、强物理关联性三大特征,风险后果呈级联放大:
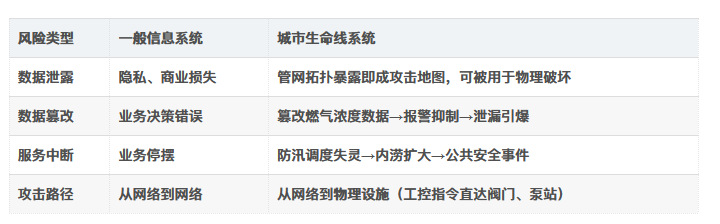
核心判断:城市生命线不是“数据值钱”,而是“数据指挥物理世界”,安全失效的代价从经济损失升级为城市安全事件。
等保2.0的核心价值在于提供分级的、可审计的、与风险匹配的安全框架,避免两种极端:
防护不足:按一般系统建设,无法应对定向攻击;
过度投入:全系统按最高等级建设,成本不可承受。
等保定级逻辑与城市生命线场景的对应关系:
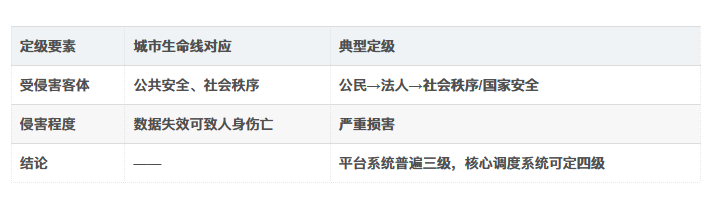
结论 —— 平台系统普遍三级,核心调度系统可定四级
等保2.0扩展了物联网安全扩展要求,恰好对应城市生命线“感知层—传输层—平台层”架构,合规方案按层拆解:
① 感知层(最薄弱环节)
设备准入:一机一证(设备指纹+独立凭证),杜绝共用账号;
物理防护:井下设备防拆告警、位置异常上报;
指令安全:控制类指令(关阀、启停泵)强制签名验证,防伪造下发。
② 传输层
MQTT over TLS 1.2+强制加密,禁用明文1883端口;
传输通道双因子:加密+完整性校验,防篡改与重放攻击。
③ 平台层
安全区域边界:划分监测网、管理网、互联网接入区,部署防火墙与入侵检测;
ACL最小权限:每类设备仅可访问自身Topic与业务接口;
态势感知:日志集中审计留存≥6个月,异常行为(高频登录、越权订阅)自动告警。
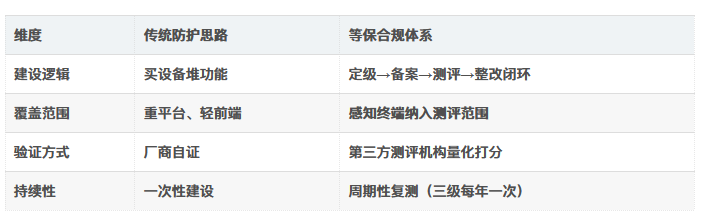
关键价值:等保测评将“安全建设”转化为可考核的分数项,杜绝“只建系统、不建防护”的裸奔状态。
等保2.0对数据安全的要求贯穿采集、传输、存储、使用、销毁全程:
采集:前端设备身份可信,数据源可追溯;
传输:全程加密(TLS/国密SM系列),关键控制指令QoS保障+签名;
存储:管网坐标等敏感数据加密存储、分类分级管理;
使用:按角色最小授权,运维操作全程留痕;
销毁:报废设备存储介质安全擦除,防止拓扑数据外泄。
合规落地分四步,与项目建设周期并行:
定级备案(可研阶段):确定系统等级,公安机关备案;
差距评估(设计阶段):对照等保要求逐项排查,形成整改清单;
建设整改(实施阶段):同步部署安全措施,避免“先建后补”的二次成本;
测评认证(验收阶段):第三方测评达标后上线,此后每年复测。
城市生命线数据安全的本质,是保护“数据指挥物理世界”的链路不被利用。等保2.0的价值不在于一纸证书,而在于提供了与物联网架构逐层匹配的工程化框架:感知终端可管、传输 通道 可信、平台边界可控、数据全程可溯。对项目单位而言,将等保要求前置到设计与采购阶段,远比事后补救更经济,这既是合规底线,更是城市安全运行的数字化防线。